
群晖NAS防勒索,10个安全技巧操作实战指南
群晖NAS防勒索要覆盖两类防护:前九项安全设置减少被入侵的可能,不可变快照决定入侵后数据能否还原。本文按配置链路拆解 10个技巧的操作路径,并给出配完之后的例行检查项。
群晖NAS防勒索不是配一项就够,是一组设置各覆盖一个环节。群晖提供了不少安全设置,可以进一步加强 NAS 的系统防护。以下整理 10 个安全技巧,按配置链路展开:前 9 项降低被入侵的概率,第 10 项不可变快照解决的是入侵发生后数据能否恢复。两类防护都需要配置,只做前者,入侵发生后没有可用的还原副本。
一、系统更新与异常通知:缩小漏洞窗口,及时发现异常
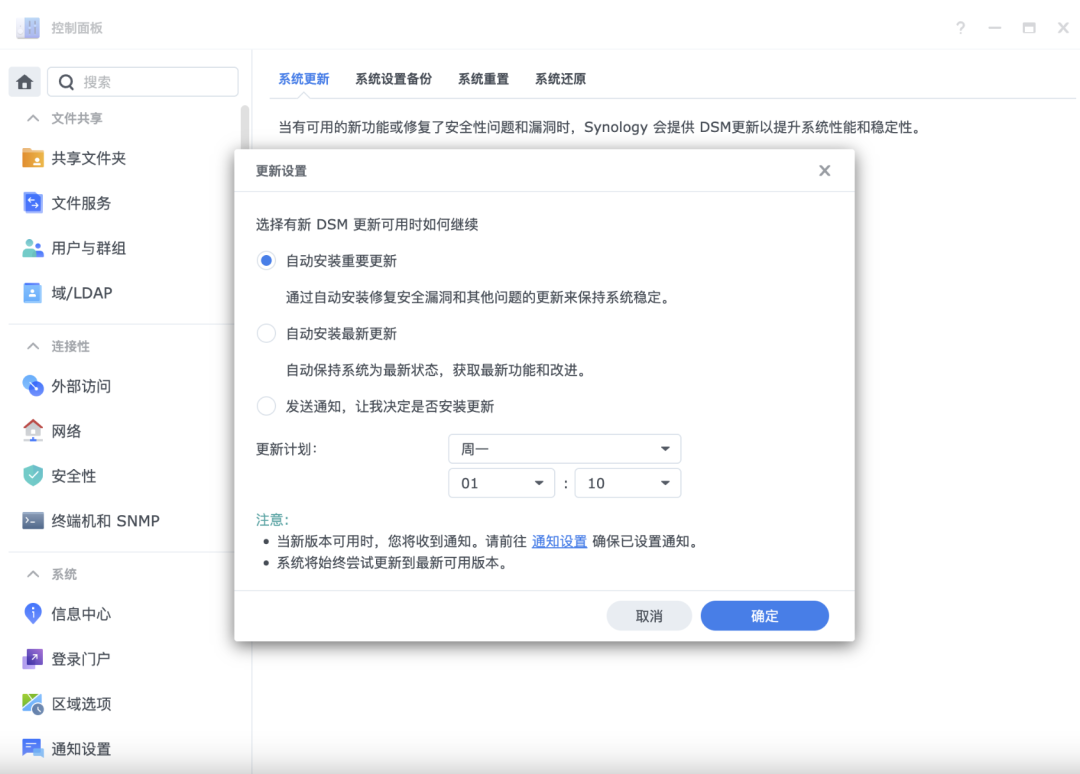
实时更新 DSM。群晖定期发布DSM系统更新,除优化功能和性能外,还会修复产品安全漏洞。
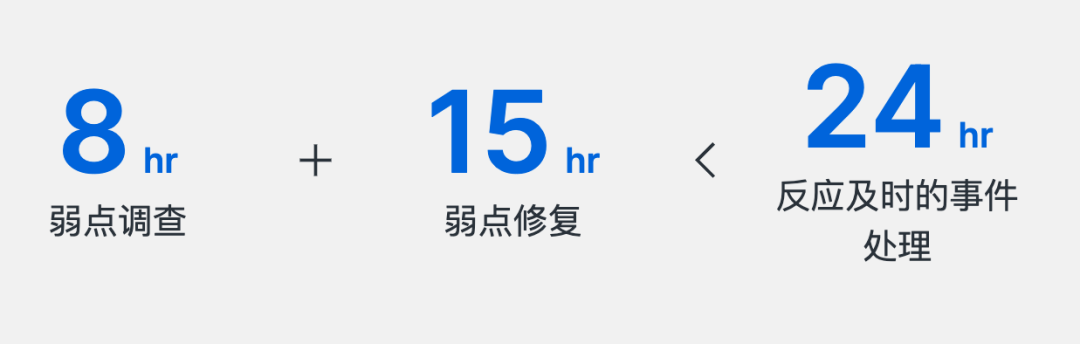
发生安全漏洞时,群晖产品安全事件响应团队(PSIRT)会在 8 小时内进行评估和调查,并在接下来的 15 小时内发布补丁,以防止零日攻击的潜在损害。勒索病毒利用的往往是已修复但未更新的漏洞,保持更新是缩小漏洞窗口的第一步。
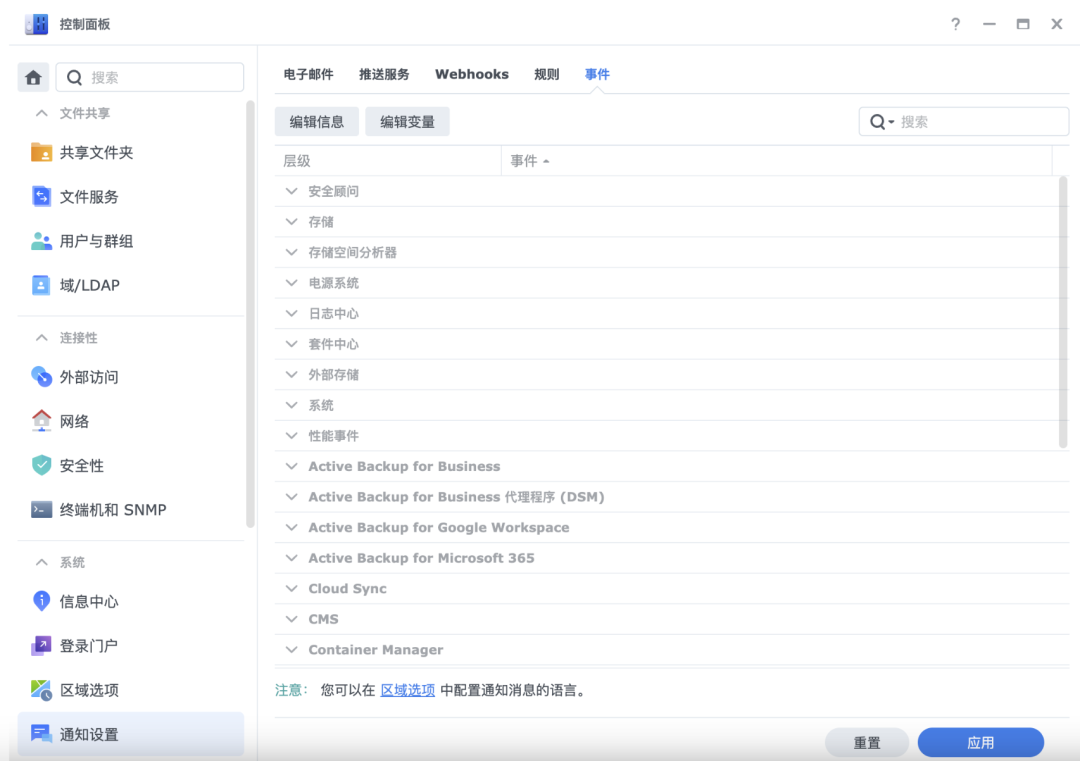
启用通知。在 DSM 控制面板的通知设置中开启,发生特定事件时可以通过邮件、短信、移动设备或 Web 浏览器接收通知。存储空间不足、备份任务失败这类情况能及时收到告警,才能及时处理。另外建议建立 Synology Account,及时收到安全信息和产品资讯。
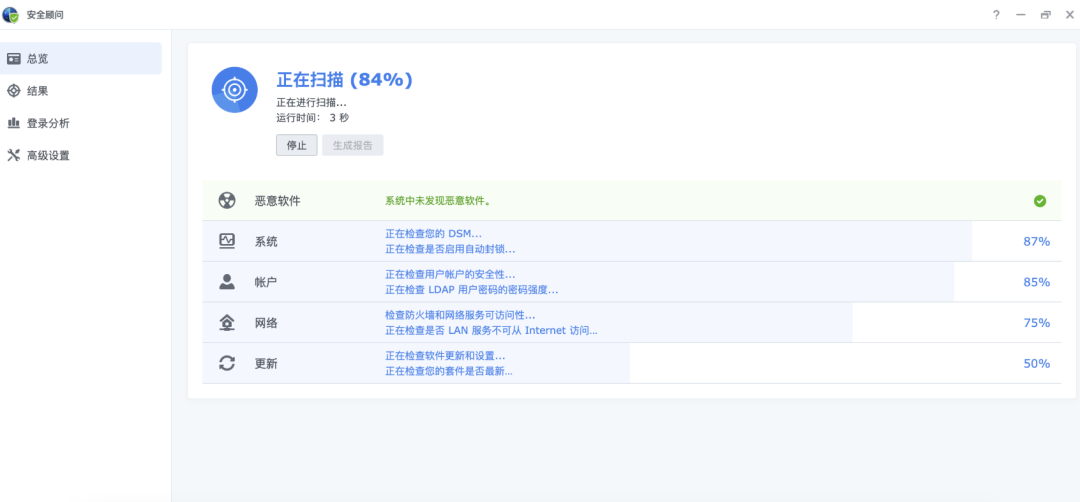
运行安全顾问。通过【安全顾问】可以扫描 NAS 系统、帐户、网络等安全情况,扫描结果会给出建议操作。例如是否不小心打开了 SSH 服务,是否发生异常登录活动。企业和个人都建议设置定期扫描计划,企业环境还可以按需求勾选更多检查项目。安全顾问的价值在于把散落在各处的配置项汇总成一份可执行的检查结果,不用逐页翻设置。
二、网络入口控制:拦截暴力破解,减少暴露端口
网络攻击最基本的形式是恶意登录,密码强度低时容易被攻破。这一节五项按与勒索病毒的关联度排列:前两项直接拦截暴力破解,第三项减少暴露端口,后两项属于基础安全项。
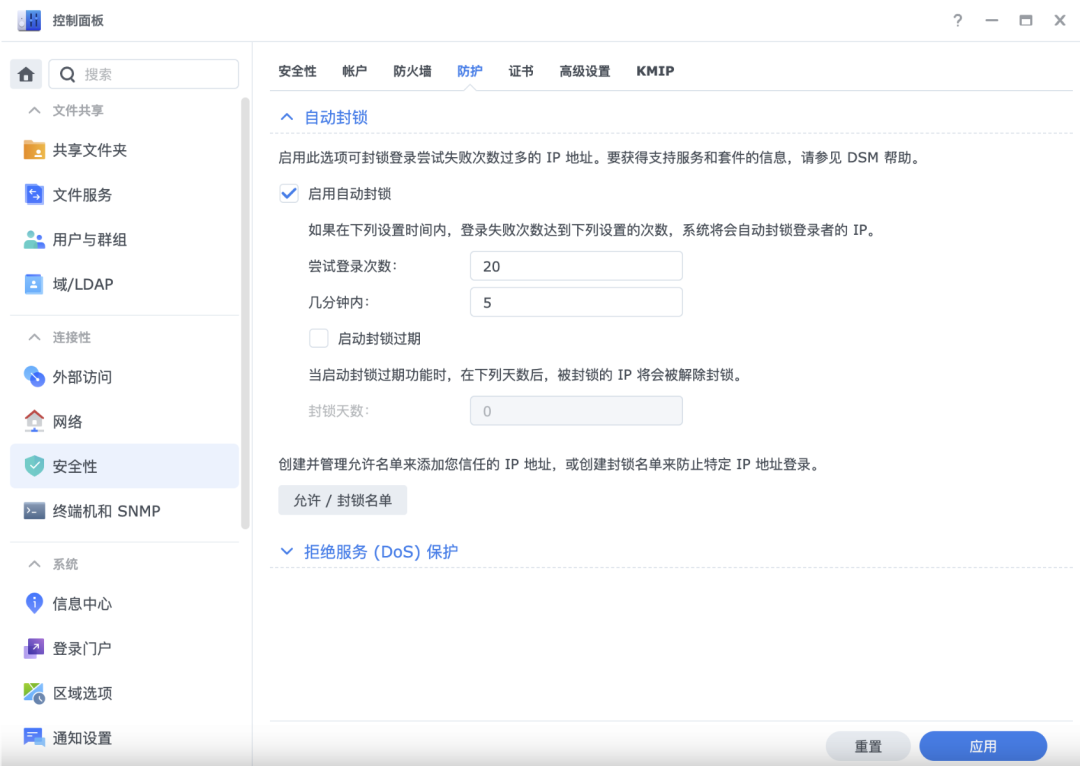
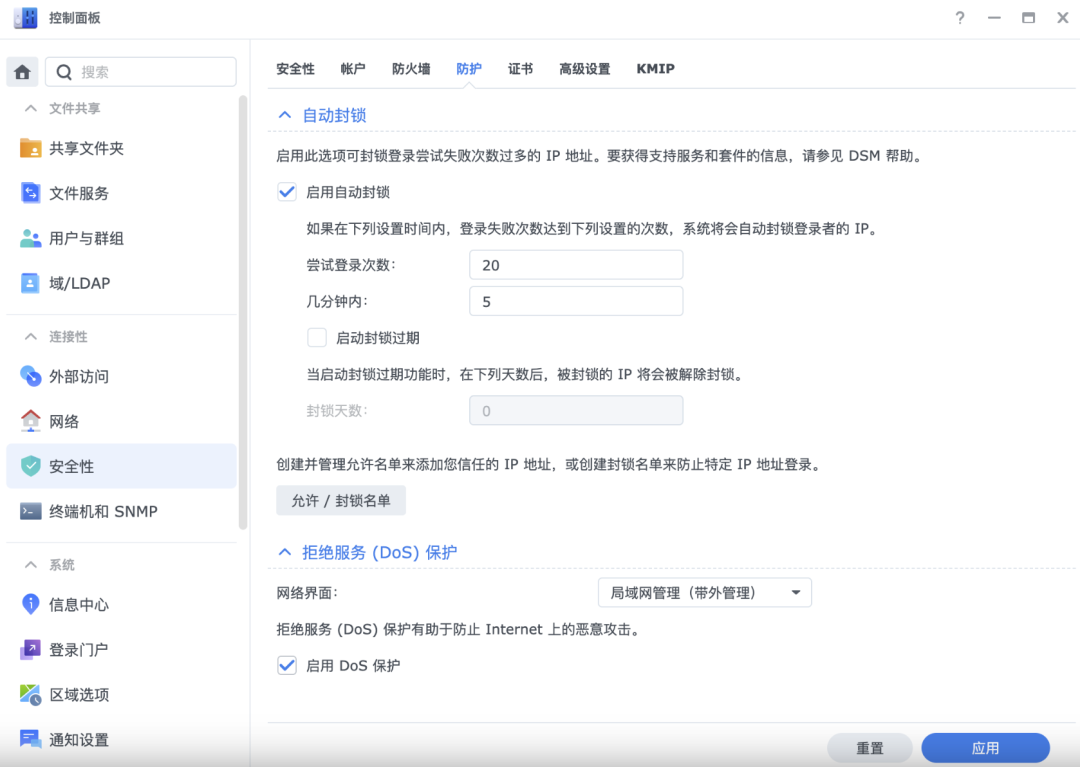
IP 自动封锁。在 DSM 控制面板的安全设置中启用,设定允许的登录失败次数与封锁时长。次数阈值按 NAS 的暴露程度定:仅内网访问可以放宽,有公网入口的应收紧。同时可以导入 IP 黑白名单,规范访问范围。具体参数项以所用 DSM 版本的帮助文档为准。
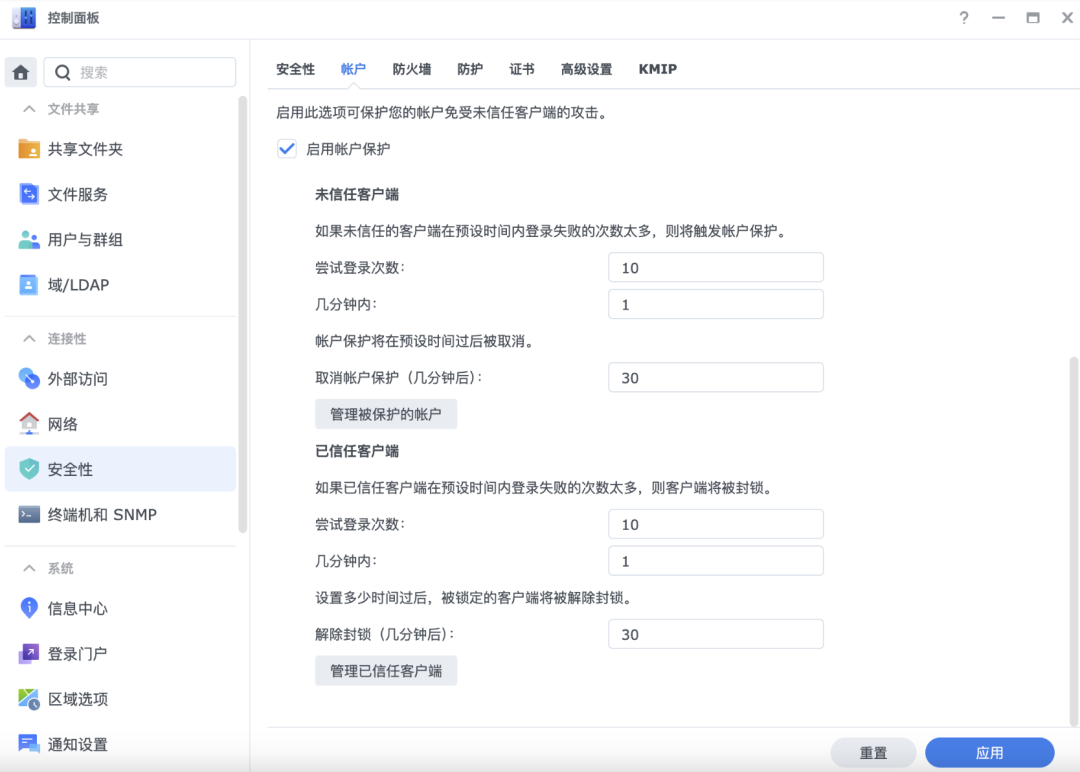
启用账户保护。除 IP 黑白名单外,还可以依据客户端设置账户保护,添加信任或屏蔽不受信任的客户端。这一项与 IP 自动封锁作用点不同:前者依据客户端身份决定是否放行,后者依据登录失败次数封锁来源。
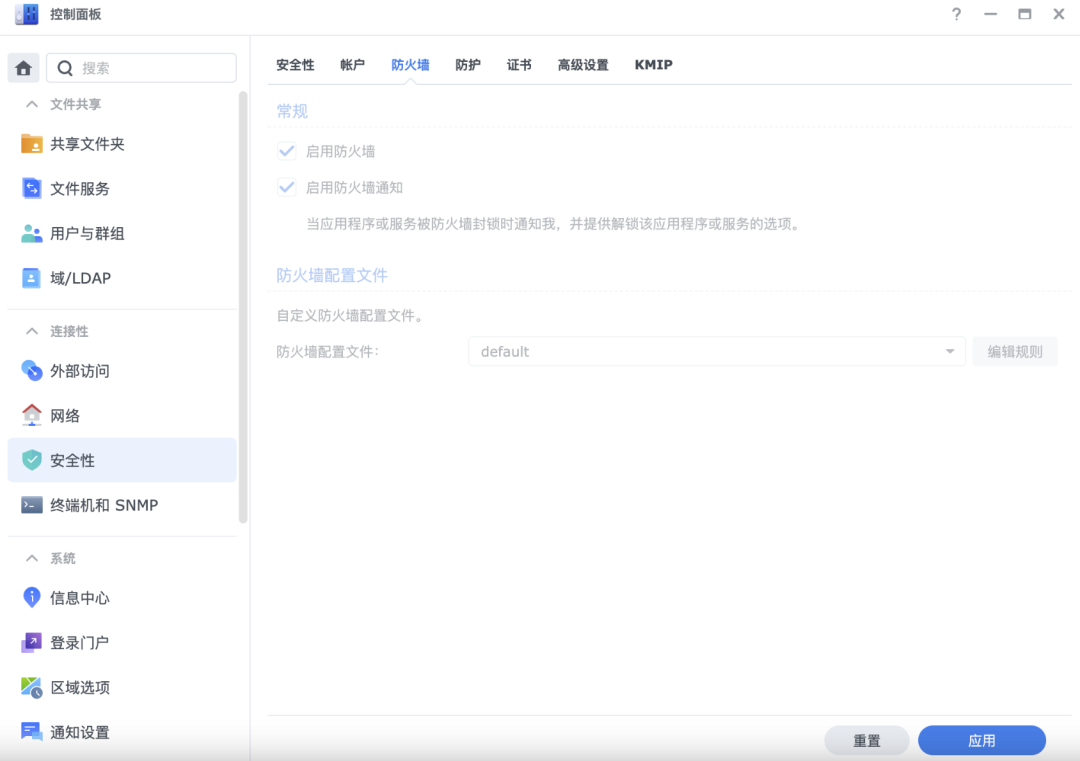
自定义防火墙规则。启用防火墙后,可按自定义规则在被保护的内网和外网之间构建屏障。防火墙是虚拟屏障,通过规则防止未授权的登录和控制服务访问。用户可以决定是否允许或拒绝特定 IP 地址访问特定网络端口,例如允许从特定办公室远程访问,或只允许访问特定服务或协议。这一项与勒索防护的关系是间接的:它不拦截登录尝试,但能减少可从外部触达的服务数量。
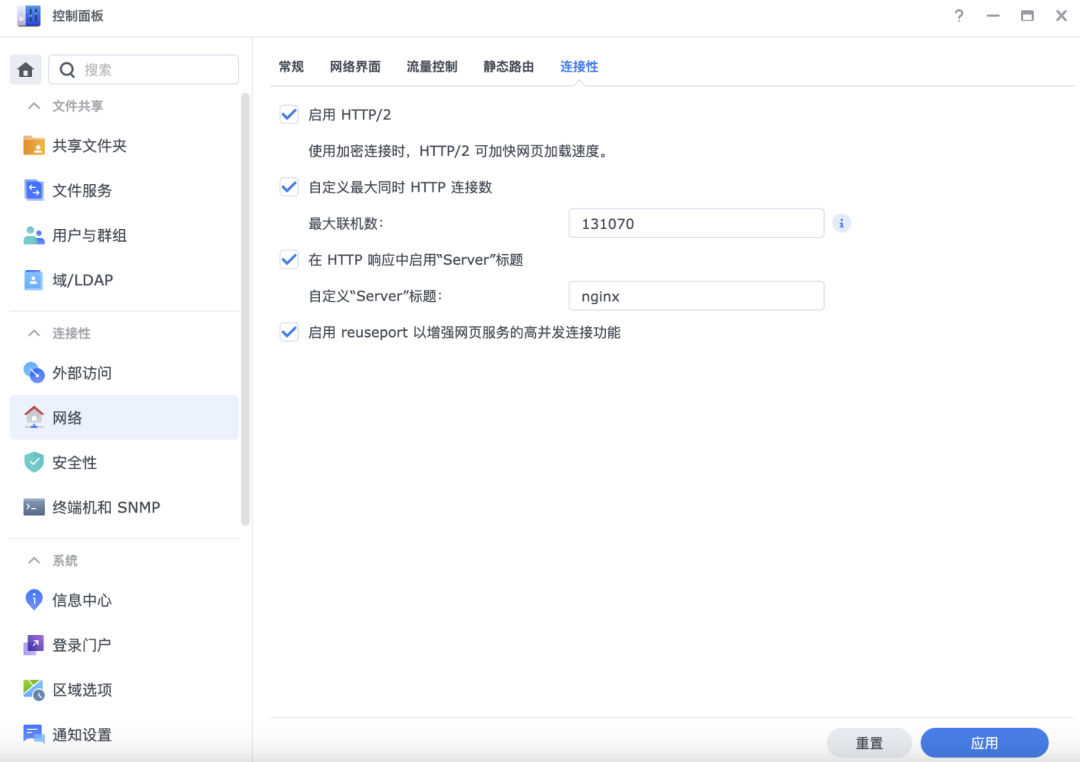
启用 HTTPS。在控制面板的登录门户中启用,启用后 NAS 与客户端之间的连接全程加密。启用后需处理证书,否则浏览器会提示证书不受信任——证书的获取方式见第三节 Let's Encrypt。
启用 DoS 保护。启用拒绝服务(DoS)保护以防止网络上的恶意攻击。DSM 7.0 及以上版本,NAS 将响应每秒最多 1,000 个 ICMP ping 包;频率超过每秒 1,000 个 ping 时,NAS 停止响应额外请求。这一项针对的是服务可用性,与数据加密是两类风险。
三、账号与认证:停用默认 admin、密码策略、2 步验证
入口控制之后,账号本身是下一道防线。一些网络病毒会主动攻击系统中默认的 admin 帐户,以获取系统最高授权,进而攻击所有终端和文件。
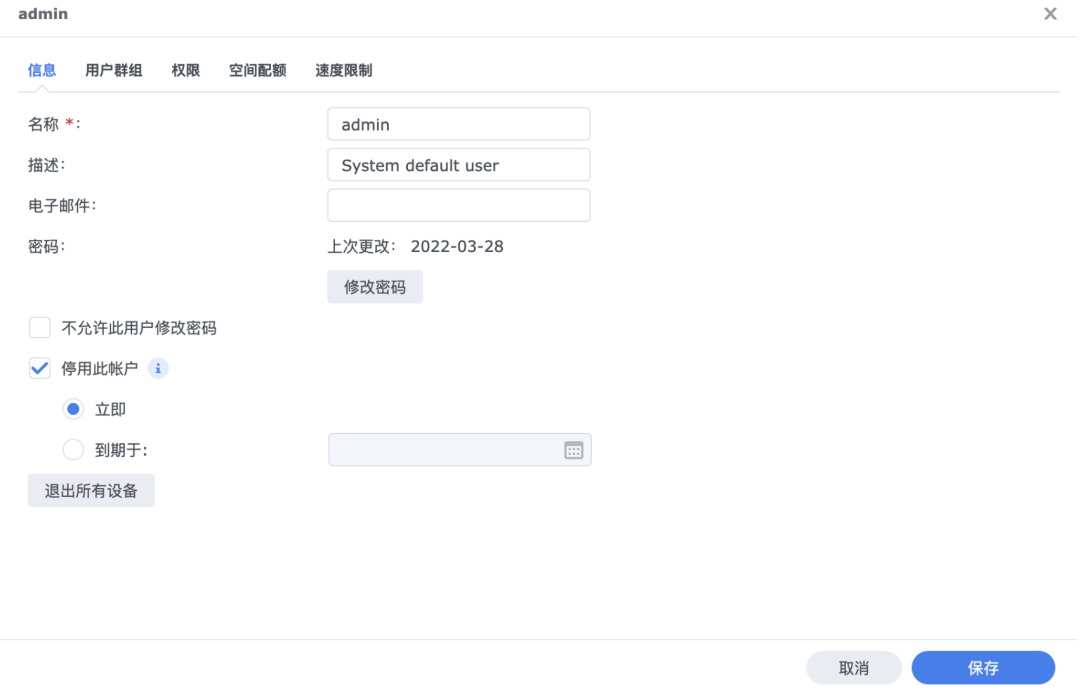
停用默认管理员帐户。设置 NAS 时避免使用 admin、administrator、root 等通用名称。禁用默认 admin 帐户后,自定义创建一个具有管理员权限的帐户,设置高强度的唯一密码,不要和其他系统或平台通用。针对默认用户名的登录尝试会落空,这类尝试不再有命中对象。
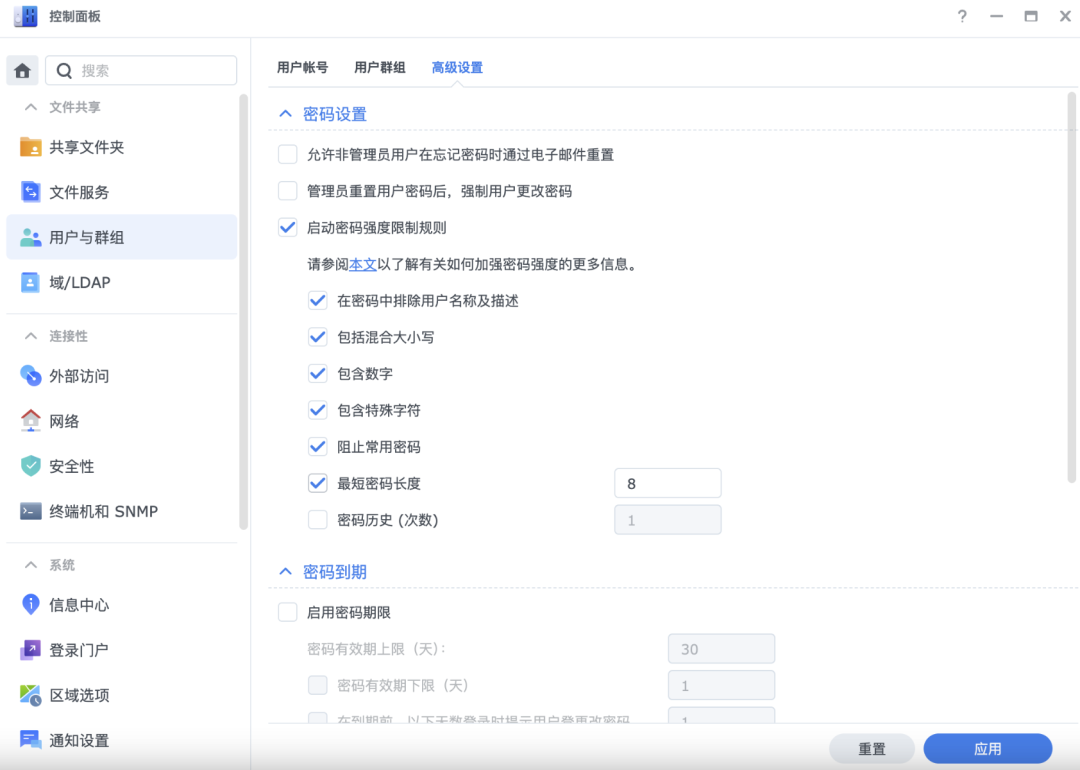
密码强度与密码策略。密码建议包含大小写字母、数字和特殊符号,尽量不要和其他系统、平台通用。系统管理员可以自定义密码策略,规范所有用户的密码强度,避免给相同权限的帐户设置同一密码——一个帐户被盗,其他帐户会被连带控制。强密码容易忘,可以通过密码管理器(如 1Password、LastPass、Enpass)管理,只需记住一个主密码。
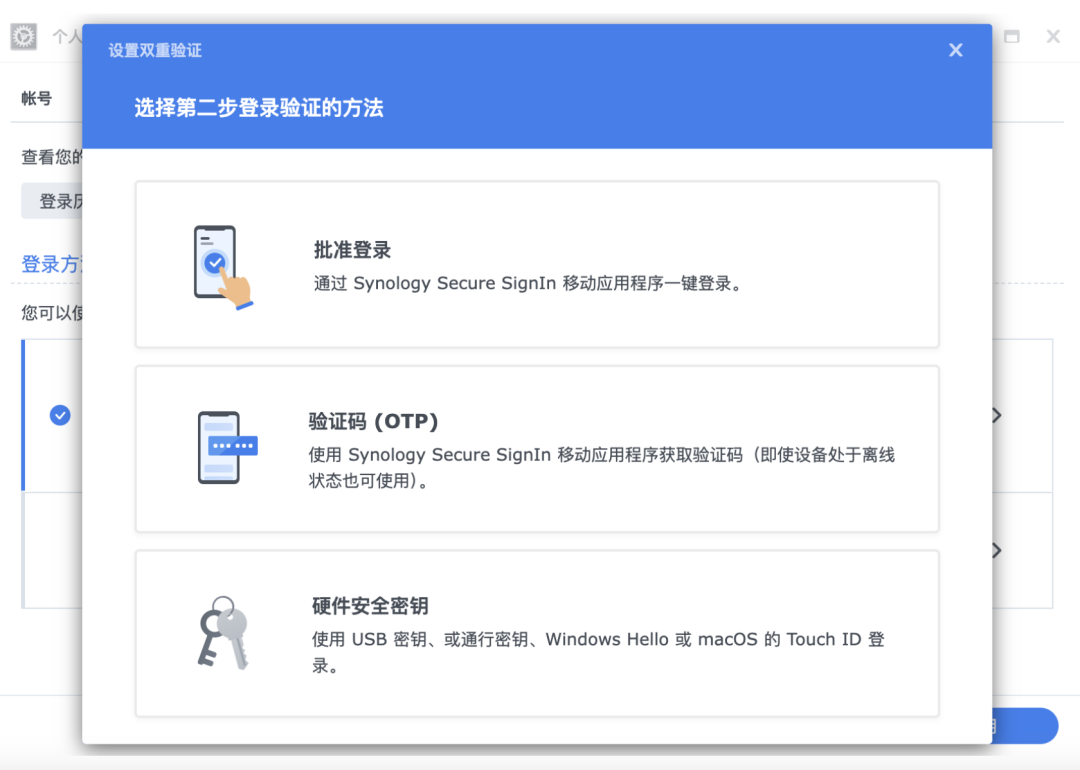
2 步验证。登录时除密码外,还需输入手机上收到的 6 位动态验证码。管理员可以绑定用户手机,手机遗失或更换时可取消绑定设备重设。群晖支持免密登录 Secure SignIn,并支持 FIDO 2,借助指纹、人脸识别等不易复制的生物特征,将手机批准登录、macOS Touch ID、Windows Hello 以及 USB 安全密钥作为验证机制,实现免密登录群晖NAS。密码泄露之后,2 步验证是登录环节的补充拦截。
为 HTTPS 添加证书。数字证书在 HTTPS 中起关键作用,通常价格昂贵且难以维护。群晖支持 Let's Encrypt(免费自动证书颁发组织),小型工作室和家庭用户可以用它实现安全连接,不需要自行购买和维护付费证书。
四、减少暴露面:更改默认端口、停用 SSH/Telnet
减少攻击面比增加防护更直接:不需要的服务关掉,需要的服务改端口并加访问控制。
更改默认端口。更改 DSM 的默认 HTTP(5000)和 HTTPS(5001)端口,可以阻止一些有针对性的常见威胁。如果定期使用终端登录 NAS,也可以更改默认的 SSH(22)端口。还可以部署反向代理提高安全性,反向代理作为内部服务器和远程访问之间的通信中介,隐藏服务器的实际 IP 地址等信息。改端口挡不住有针对性的扫描,挡的是利用默认端口批量试探的自动化攻击。
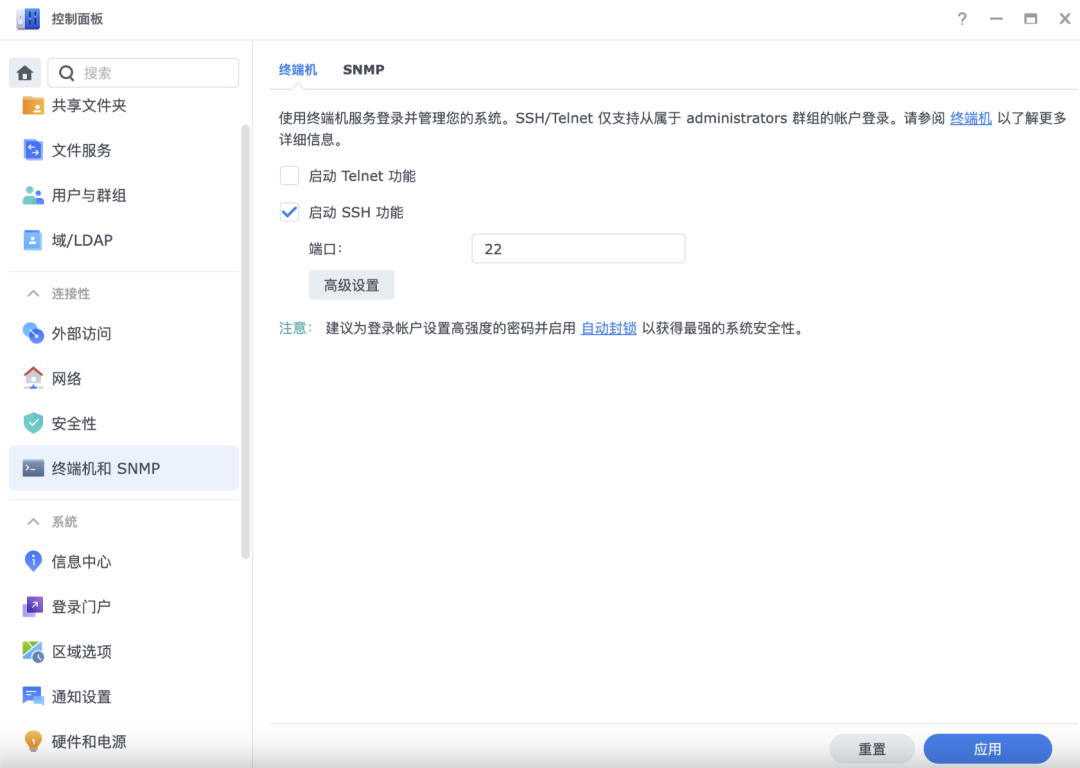
不使用时禁用 SSH/Telnet。如果只是定期需要使用 SSH/Telnet 服务,不用时关闭。默认情况下启用了 root 访问,且 SSH/Telnet 仅支持以管理员帐户登录,黑客可能强行破解管理员密码获得未授权访问。如果需要始终提供终端服务,建议设置强密码并更改默认的 SSH(22)端口号。
五、不可变快照:群晖NAS防勒索的最后一道数据防线
账号、网络、权限、系统补丁这些基础防护做好,能大幅降低被入侵的概率。但一旦攻击者拿到管理员权限,普通快照、普通备份随时会被删除、加密。前九项降低入侵概率,这一项决定入侵发生后数据的可恢复性。
不可变快照的作用。不可变快照是遭遇勒索、误删、篡改之后仍可恢复的干净副本。即使攻击者拿到管理员权限,也无法修改或删除快照本身。这是它和普通快照最实质的差别。
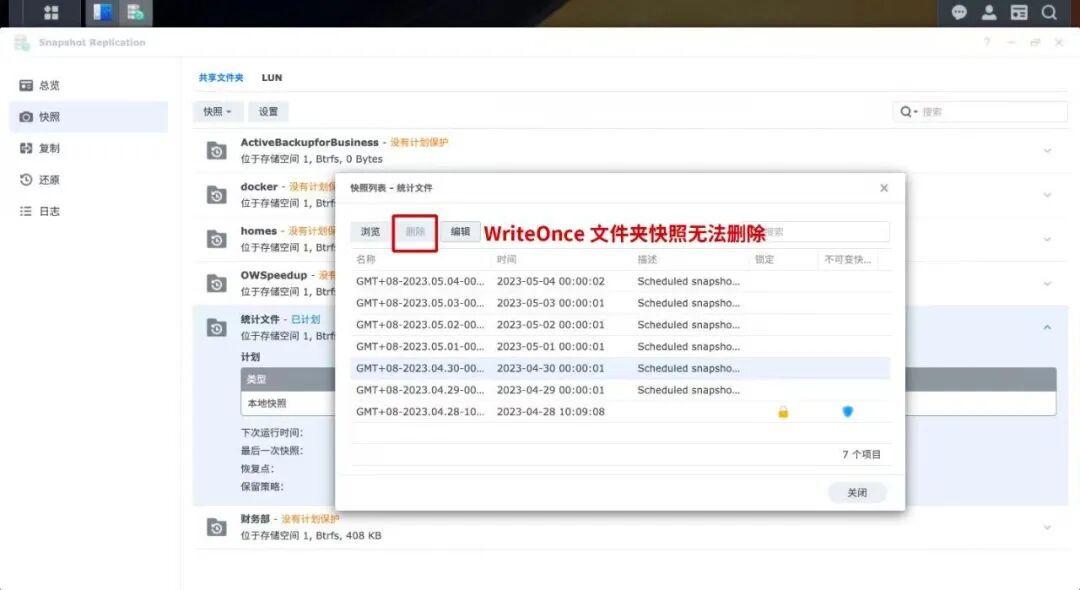
技术实现。在 DSM 7.2 中加入 WORM(单写多读)技术,被备份的 WORM 文件无法被修改和删除,搭配该技术实现的不可变快照,是对勒索病毒的坚固防护。
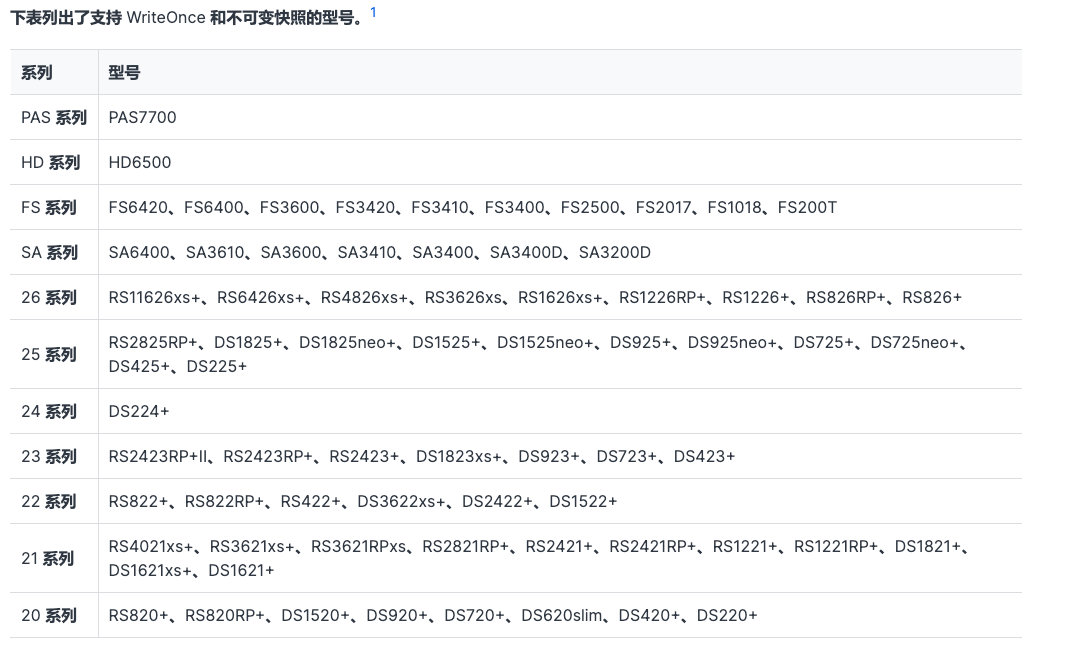
支持机型。不可变快照的支持情况与具体机型相关,且需要 DSM 7.2 及以上版本。启用前请查阅所用型号的产品规格或不可变快照相关文档,确认是否在支持列表中。
六、10 项之外的例行检查:数据清理与 S.M.A.R.T. 检测
以上 10 点可以为 NAS 系统加强安全等级,并实时掌握运行情况。除此之外,确保数据安全还要实时检测数据的一致性——如果有未授权访问,很可能导致数据丢失或被篡改。
定期对存储池做数据清理。数据清理会读取存储池中的数据并与校验值比对,发现不一致时进行修复。这一步检测的是数据完整性,与防入侵是两件不同的事。
定期对硬盘做 S.M.A.R.T. 检测。硬盘故障导致的数据损坏与勒索病毒无关,但同样会造成数据不可用。把 S.M.A.R.T. 检测纳入例行检查,覆盖的是另一类风险。
十项配置按作用分两类:前九项减少攻击成功的可能性,第十项决定攻击成功之后数据还在不在。群晖 NAS 防勒索要同时覆盖这两类。只做前九项,入侵发生后没有可用的还原副本;只做第十项,等于把全部防线押在事后。
常见问题
群晖 NAS 防勒索要配哪些设置
十项:DSM 更新与通知、安全顾问、IP 自动封锁、账户保护、防火墙、HTTPS 与证书、停用默认 admin、密码策略、2 步验证、更改默认端口并停用 SSH/Telnet,加上不可变快照。前九项降低被入侵概率,不可变快照保证入侵发生后仍有可还原的副本。
群晖的不可变快照能防住勒索病毒吗
不能防住入侵,但能保证入侵后数据可恢复。不可变快照基于 WORM(单写多读)技术,文件写入后无法被修改或删除,攻击者即使拿到管理员权限也动不了这份副本。它解决的是「被加密之后还能不能还原」,不是「病毒进不来」。
群晖 NAS 被勒索病毒加密了还能恢复吗
取决于有没有不可变快照或离线备份。普通快照和普通备份在管理员权限失守后可能被一并删除或加密;不可变快照因为无法被修改和删除,可以作为还原来源。没有任何一类不可变副本时,被加密的数据通常无法恢复。
群晖 NAS 防勒索和普通备份有什么区别
备份解决的是数据丢失后的还原,防勒索解决的是数据被恶意加密后的还原。两者不完全重合:普通备份可能和源数据一起被加密或删除,防勒索要求副本在攻击者拿到权限后仍然不可篡改、不可删除。群晖的不可变快照属于后者。
群晖 NAS 防勒索,改端口、关 SSH 这些措施有用吗
有用,但作用是减少暴露面,不是拦截勒索病毒本身。改默认端口挡的是利用默认端口批量试探的自动化攻击,关掉不用的 SSH/Telnet 减少的是可被暴力破解的入口。这类措施降低被扫中的概率,不能替代账号防护和不可变快照。
DSM 7.2 之前的版本能做不可变快照吗
不能。WORM(单写多读)技术是在 DSM 7.2 中加入的,不可变快照依赖该技术实现。DSM 版本低于 7.2 时,只能用普通快照和备份,这两类在管理员权限失守后存在被删除或加密的风险。
群晖 NAS 防勒索配完之后还要定期做什么
两项例行检查:定期对存储池做数据清理,比对校验值发现数据不一致并修复;定期对硬盘做 S.M.A.R.T. 检测,提前发现硬盘故障。这两项检测的是数据完整性和硬件健康,与防入侵是不同层面的风险,但同样影响数据可用性。