
生物医药数据不合规?可能你对GMP的存储要求有误解!
产品咨询方案咨询 | TAG: 生物医药存储解决方案 | 2026-09-14
很多药企在做GMP合规时,思路是"缺什么补什么"——审计追踪不够,买一套审计追踪软件;权限管理混乱,上一套权限管理系统;WORM存储没有,配一个WORM策略。每个功能都补上了,审计还是过不了。问题出在哪?出在对GMP存储要求的理解上——GMP要的不是一堆合规功能的集合,是一套从架构层就能自证的存储体系。功能可以外挂,架构没法外挂。理解上的偏差,导致补丁打了一堆,缺口还在。
误解通常集中在三个地方。
误解一:把"保存好"当成合规标准。 文件别丢、备份要有、权限设好——做到这些,很多企业就觉得合规到位了。但GMP审计员来查的时候,不看你的文件在不在,看的是你能不能证明这份记录从创建到现在没被篡改过、能不能追溯到每一个动过它的人、能不能调出完整的变更历史。保存好是状态,可自证是能力。 状态是静态的,能力是贯穿数据全生命周期的。
误解二:把合规当成软件层面的问题。审计追踪靠外挂软件、权限靠人工维护、WORM靠策略设置——这些都是部署完之后再补的。补出来的合规,天生带着缺口。因为GMP对审计追踪的要求是"完整、不可篡改、不可关闭、不可修改",这四条落到存储架构上,意味着审计日志必须和数据结构绑定,不是浮在应用层的附加模块。应用层可以绕过,架构层绕不过。
误解三:把系统孤岛当成可以接受的现状。 研发用LIMS、生产用MES、质量用QMS、供应链用冷链监测平台,各系统数据互不相通。企业觉得"每个系统都能追溯就行",但GMP审计要的是全流程可追溯——从研发到生产到质量到归档,一条链完整闭合。各系统各自可追溯,≠全流程可追溯。链子中间断开一节,整体就失效。
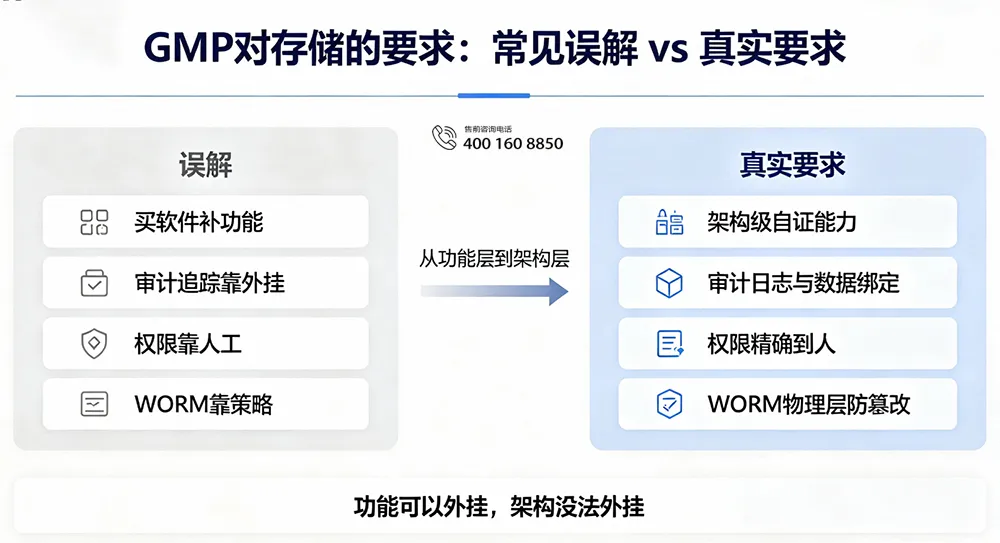
这三个误解指向同一个根源:GMP对数据可靠性的要求,本质上是架构级要求,不是功能级要求。 2026年5月,国家药监局食品药品审核查验中心发布的《药品质量控制实验室数据可靠性检查指南(征求意见稿)》,以ALCOA++原则作为数据管理基础。可归属、清晰、同步、原始、准确、完整、一致、持久、可用、可追溯——十项原则拆开看,每一项都对应存储架构的一个具体能力。可归属要求账号专属权限到人,原始要求WORM防篡改,同步要求时间戳不可修改,完整要求审计追踪全覆盖。把它们当功能清单逐项采购,一定漏;把它们当架构前提来设计,才可能全覆盖。
群晖生物医药存储方案的思路,是从架构层解决问题,不是从功能层打补丁。
数据中枢把散落的数据收回来。研发、生产、质量、供应链的数据接入统一存储架构,覆盖采集、存储、同步、处理、归档五个环节。审计链路的起点从数据产生那一刻开始,终点到归档为止,中间不需要跨系统拼接。链子完整,追溯才成立。
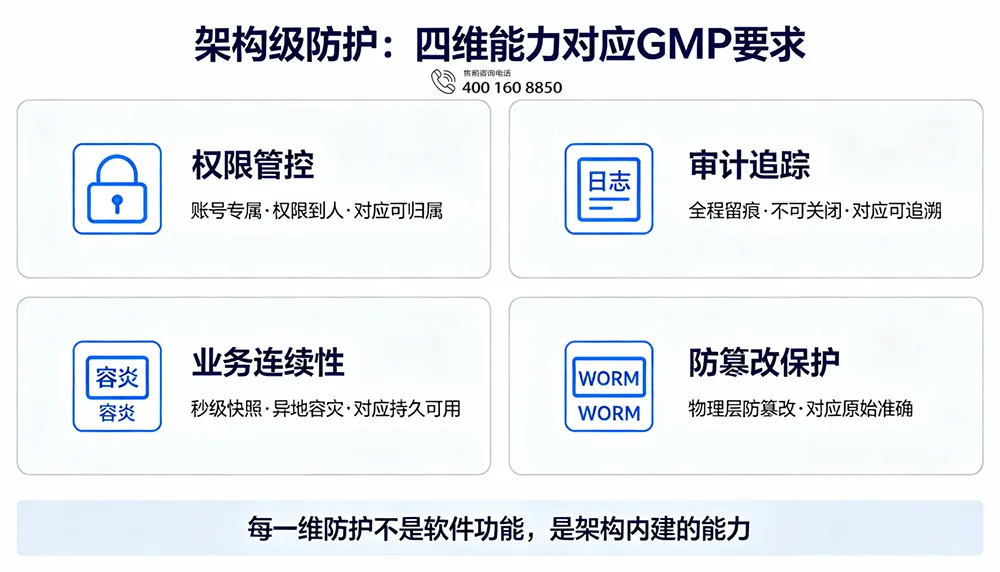
四维防护把GMP要求落到架构层。 权限管控——账号专属、角色化分配、权限精确到人,对应"可归属"。审计追踪——创建、修改、删除全程留痕,日志不可关闭、不可修改,对应"可追溯"和"完整"。业务连续性——秒级快照、异地容灾、321备份策略、双控和SHA高可用架构,对应"持久"和"可用"。防篡改保护——数据加密、防勒索、WORM存储,写入后物理层不可修改,对应"原始"和"准确"。每一维防护不是软件功能,是架构内建的能力。
热温冷分层解决性能和成本的矛盾。高频访问的研发数据和实时工艺参数跑在高性能全闪存上,双活架构、微秒级延迟。中频访问的质量检验记录和稳定性试验数据用混合存储承载。低频访问的归档数据和历史批记录进入高密度存储,PB级容量承接长期保存。每类数据找到对应层级,性能和成本各归其位。
数据还在各系统里各管各的,审计追踪还靠人工对齐时间线,合规还靠事后补功能,GMP审计就始终过不了那道坎。群晖生物医药存储方案,把审计追踪、权限管控、防篡改、长期归档做成架构的底层能力——不是后来加上的,是一开始就长在里面的。